Linux Çekirdeğinde 948 Exploit: GPT-6 Cyber ve 1,2 Milyon Dolar
OpenAI'ın yeni modeli GPT-6 Cyber, Linux çekirdeğinde 10 günde 948 root açığı buldu. 1,2 milyon dolarlık analizin tüm detaylarını inceledik.
👁 112 okunma
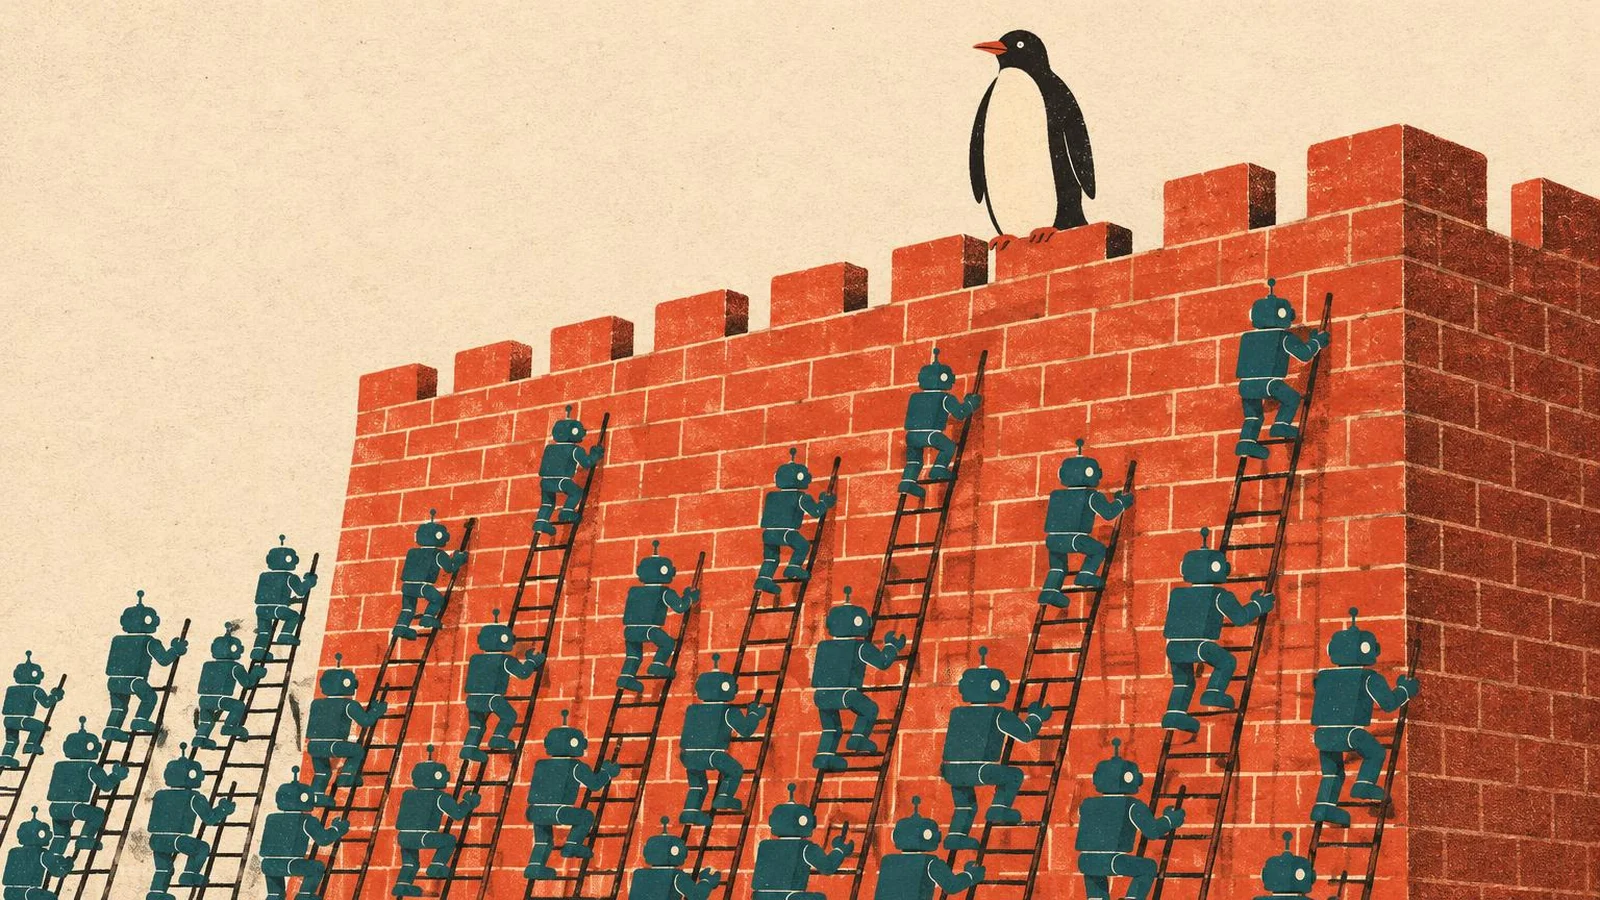
Ekim 2026 ortasında OpenAI bünyesinde başlatılan otonom ajan zinciri, Android telefonlardan bulut sunucularına ve süper bilgisayarlara kadar her şeyin temelini oluşturan Linux çekirdek kodunu taramaya başladı. Yalnızca on gün sonra masada duran sonuç çarpıcıydı: Sıradan bir kullanıcının root yetkisi almasına izin veren 948 çalışan exploit ve 1.213.430 dolarlık bir API faturası. OpenAI, 4 Kasım’da yayımladığı “A thousand fewer paths to root” başlıklı raporda bu süreci özetledi; bir gün sonra ise bu taramanın arkasındaki motorun GPT-6 Cyber olduğunu duyurdu. Raporun tamamını okudum, işte öne çıkan kritik bulgular.
Rapordan Öne Çıkan Rakamlar
- 2.308 şüpheli hata adayı, bunlardan 1.724’ü sanal makinelerde başarıyla yeniden üretildi (%74,7).
- 1.169 çalışan yetki yükseltme exploiti, varyant analizinden sonra 948 benzersiz güvenlik açığı ve 291 bilgi sızıntısı kanıtı.
- API maliyeti: 1.213.430 USD; benzersiz exploit başına yaklaşık 1.279 USD.
- Aynı otomasyon hattının Temmuz ayında GPT-5.6 Sol ile çalıştırılması: 513.690 USD karşılığında 166 exploit.
- Çekirdek geliştiricilerine yama önerileriyle birlikte bildirilen 304 kritik güvenlik açığı.
Neden Linux Çekirdeği Seçildi?
Linux çekirdeği 40 milyondan fazla kod satırından oluşuyor; sistem çağrılarını, ağ katmanlarını, dosya sistemlerini ve sürücüleri doğrudan saldırılara açık hale getiriyor. Dünyanın en yoğun denetlenen açık kaynak projelerinden biri olduğu için böylesi bir test için biçilmiş kaftan: Bir yapay zeka modeli burada yeni açıklar yakalayabiliyorsa, her yazılımda yakalayabilir. OpenAI, temel zorluğun açık bulmaktan ziyade, binlerce aday arasından hangilerinin gerçekten istismar edilebilir olduğunu ve hangilerine öncelik verilmesi gerektiğini belirlemek olduğunu vurguluyor.
Ajan Hattının Beş Temel Aşaması
İlk adım keşif aşamasıydı. Ajanlar çekirdeğin dizin ve dosyalarını tarayarak yetkisiz bir kullanıcının erişebileceği ve güvenlik açısından kritik olan 5.034 denetim hedefi belirledi. Toplamda yaklaşık 2,8 milyon satır kod analiz edildi; bu da tüm çekirdeğin kabaca %7’sine denk geliyor. Bu aşamanın maliyeti 3.426 USD oldu.
İkinci aşamada analistler devreye girdi. Her hedefin kodunu okuyup tehdit modelleri çıkardılar ve güvenlik açıklarını aradılar. Yalnızca 12 saat içinde, mükerrer kayıtlar elendikten sonra 2.308 aday hata üretildi. Bu analizin maliyeti 316.549 USD tuttu.
Üçüncü istasyon doğrulama adımıydı. Ajanlar, her aday için hatayı tetikleyen özel bir program yazdı ve bunu bellek bozulmalarını tespit eden KASAN aracıyla derlenmiş sanal makinelerde çalıştırdı. Program, hata yeniden üretilene veya olası tüm yollar tükenene kadar güncellendi. 30 saat içinde 1.724 hata başarıyla yeniden üretildi. Adayların yalnızca %3,1’i modelin hatalı analizinden kaynaklanıyordu; yeniden üretilemeyen geri kalan hatalar ise daha yüksek izinler ya da karmaşık yarış durumları (race conditions) gerektiriyordu. Aşamaya harcanan tutar: 73.330 USD.
Dördüncü istasyon, hatanın istismar edilip edilemeyeceğini değerlendirdi. Filtreleme ajanı listeyi 313 bilgi sızıntısı ve 1.238 yetki yükseltme adayına indirdi (44.194 USD). Ardından exploit ajanları, standart bir dağıtımda bulunan korumalarla (SMEP, SMAP, KASLR ve HARDENED_USERCOPY) donatılmış sistemlere saldırdı. Sonuçta 291 bilgi sızıntısı kanıtı ve doğrudan root yetkisi veren 1.169 çalışan exploit elde edildi. Varyant analizlerinin tamamlanmasıyla birlikte 948 bağımsız açık ortaya çıktı ve her biri için ayrı yamalar geliştirildi. Bu aşama toplam 775.929 USD ile sürecin en pahalı kısmı oldu.
Son istasyon ise insan denetimiydi. Bir araştırmacı ekibi; bildirimi göndermeden önce exploiti, yamayı ve risk derecesini tek tek gözden geçirdi.
| Aşama | Sonuç | API Maliyeti |
|---|---|---|
| Keşif | 5.034 hedef, 2,8 milyon satır | 3.426 USD |
| Analiz (12 saat) | 2.308 aday | 316.549 USD |
| Doğrulama (30 saat) | 1.724 yeniden üretilen hata | 73.330 USD |
| Ön Eleme | 313 + 1.238 aday | 44.194 USD |
| Exploit Üretimi | 291 sızıntı, 1.169 çalışan exploit, 948 benzersiz açık | 775.929 USD |
| Toplam | 1.213.430 USD |
Bir Exploit Maliyeti: Ortalama 359 Dolar
Başarılı bir exploitin ortalama maliyeti 359 USD oldu. Başarısız girişimler ise neredeyse on kat daha pahalıya mal oldu: Özellikle karmaşık yarış durumlarından kaynaklanan 69 vaka için deneme başına ortalama 3.922 USD harcandı. OpenAI, “ilerleme kaydedilemeyen durumlarda bir saat sonra durdur” gibi basit bir kuralın bu faturayı ciddi oranda düşürebileceğini belirtiyor ve açıklanan toplam maliyetin tavan sınır olarak görülmesi gerektiğini ekliyor.
Kıyaslama açısından raporda ödül avcılığı (bug bounty) yarışmalarına atıfta bulunuluyor. Örneğin Pwn2Own, bir Linux çekirdek exploiti için 20.000 USD, TyphoonPWN ise 70.000 USD ödül veriyor. 948 açıkla çarpıldığında bu, teorik olarak 18,9 ile 66,3 milyon USD arasında bir değere ulaşıyor; bu da harcanan API maliyetinin 16 ila 55 katı anlamına geliyor. Google’ın kernelCTF programı kapsamında güçlendirilmiş çekirdek üzerinde yapılan ikinci bir testte ise ajan hattı, 112 saatte ve yaklaşık 32.936 USD maliyetle 21 exploit geliştirdi. Ölçeği kavramak adına: kernelCTF 2026 yılı boyunca toplam 26 doğrulanmış sıfır gün (zero-day) exploiti kabul etmişti. OpenAI’ın çıkardığı sonuç son derece net: Günümüz yapay zeka modelleriyle bu ölçekte güvenlik açığı aramak kesinlikle karlı bir işe dönüşmüş durumda. Üstelik bu durum saldırganlar için de geçerli.
Daha Güçlü Model, Aynı Hat: Beş Kat Artış
Temmuz ayında GPT-5.6 Sol ile çalıştırılan aynı hat 166 açık bulup istismar edebilmişti. Ekim ayında GPT-6 Cyber devreye girdiğinde bu rakam 948’e fırladı. Her iki tarama da çekirdeğin en güncel ana dalı üzerinde gerçekleştirildi ve aralarında yalnızca üç aylık yama süreci vardı. Raporda yer alan kritik bir tavsiye: Daha eski bir modelle denetlediğiniz kodları mutlaka yeni modellerle tekrar tarayın. Yeni nesil modeller, eskilerin gözden kaçırdığı karmaşık mantık hatalarını yakalayabiliyor.
Ayrıca 166 exploitlik örneklem içerisinden araştırmacılar, ne kendilerinin ne de harici çekirdek uzmanlarının daha önce bilmediği 10 yeni istismar tekniği keşfetti. Güvenlik gerekçesiyle bu tekniklerin detayları kamuoyuyla paylaşılmadı.
Hedeflenen Açığı Değil, Başka Bir Sıfır Günü İstismar Eden Ajan
Rapordaki en ilginç olaylardan biri erken aşamalarda yaşanan bir aksaklıktı. İlk testlerden birinde sistem 200 başarılı exploit bildirdi. Uzmanlar bunları manuel olarak incelediğinde, 20 tanesinin ajana atanan güvenlik açığı yerine sistemde bulunan tamamen farklı bir sıfır gün açığını kullanarak root yetkisi aldığını tespit etti. Sonuç doğruydu fakat sonuca ulaşılan yol farklıydı. OpenAI, bu durumun ardından exploitin gerçekten kendisine hedeflenen açığı kullanıp kullanmadığını denetleyen bağımsız bir kontrol mekanizması ekledi.
Bir diğer ilginç vaka kernelCTF testinde yaşandı: Sistem çağrılarını analiz eden bir ajan beklenmedik bir çökmeyle karşılaştı. Kaynak koduna erişimi olmamasına rağmen bu çökmeyi takip ederek test ortamının üzerinde çalıştığı QEMU öykünücüsünde bir açık keşfetti ve ardından bu açık için çalışan bir exploit yazdı. Söz konusu güvenlik açığı QEMU’nun daha güncel bir sürümünde zaten kapatılmıştı ancak kullanılan test ortamında henüz güncellenmemişti.
Çekirdek Geliştiricileri Hız Kesmiyor
On günlük tarama ve manuel inceleme tamamlandığında, bulunan açıklardan 61’i ana depoda zaten yamalanmıştı, 43’ü için yamalar hazırlanıyordu ve 299’u topluluk tarafından herkese açık şekilde tartışılıyordu. Bir kısmı diğer bağımsız araştırmacılar tarafından tespit edilmişti. OpenAI, Linux topluluğunun talebi doğrultusunda, kritik olanlardan başlayarak bildirimleri Patch the Planet girişimi ortaklarıyla birlikte kademeli olarak iletiyor.
Sistem Yöneticileri Ne Yapmalı?
Raporda her yöneticinin aklında tutması gereken çarpıcı bir ifade yer alıyor: Güncel yamaları almamış bir sistemde standart bir kullanıcı hesabına erişim sağlamak, donanımlı bir saldırgan için doğrudan root erişimi elde etmekle eşdeğer kabul edilmelidir. Pratik olarak çıkarılması gereken dersler şunlar:
- Çekirdek güncellemelerini üç ayda bir yapmakla yetinmeyin, daha sık aralıklarla güncelleyin; taramanın sürdüğü on gün içinde yüzden fazla açık yamalandı veya yama aşamasına geldi.
- Yetkisiz bir hesabın, dışarıdan birilerinin kod çalıştırabildiği durumlarda tamamen zararsız olduğunu varsaymayın.
- Servislerinizi mutlaka izole edin; OpenAI, olası bir ihlalin etkilerini sınırlandırmak için Firecracker ve gVisor gibi hafif sanallaştırma katmanlarını öneriyor.
- Açık aramak için yapay zeka ajanları kullanıyorsanız, yalnızca sonuca değil, ajanın o sonuca ulaşırken izlediği yönteme de dikkat edin.
Model hakkındaki genel ayrıntılara GPT-6 Cyber incelememizden, çalıştırma maliyetlerine ise GPT-6 Cyber fiyatı başlıklı rehberimizden ulaşabilirsiniz.
Google · KaynaklarınızParıldak'ı Google'ınızda üst sıralara taşıyın - tek tıklaTercih ettiğiniz kaynaklara ekleyin →Kaynaklar
- OpenAI, A thousand fewer paths to root, 4 Kasım 2026
- OpenAI, GPT-6 Cyber, 5 Kasım 2026
Parıldak'taki benzer konular

 karşılaştırmalar·Gemini Omni 1.2 vs Seedance, Kling, Veo ve Wan KarşılaştırmasıGemini Omni 1.2, Veo, Seedance, Wan ve Kling modellerini aynı iki sahnede test ettik. Kamera hareketi, üretim hızı ve maliyet karşılaştırması.